ARAK Trusted Document / DOCUMENTATION

รายละเอียดและเอกสารทางเทคนิค

ความสามารถทั้งหมด แนวทาง PDPA ข้อมูลสำหรับฝ่าย IT และคำถามที่พบบ่อย

สารบัญ · เลือกหมวดที่ต้องการอ่าน

ARAK Trusted Document

ข้อมูลส่วนบุคคล ไม่หลุดไปกับไฟล์เอกสาร

ตรวจหา ปกปิด และเข้ารหัสข้อมูลส่วนบุคคลในเอกสารก่อนส่งออกนอกหน่วยงาน พร้อมเครื่องมือแก้ไข ไฟล์เอกสาร ภาษาไทยครบในโปรแกรมเดียว ทุกขั้นตอนทำในเครื่องของผู้ใช้

รุ่น V2 · Windows 10/11 64 บิต · 57 MB

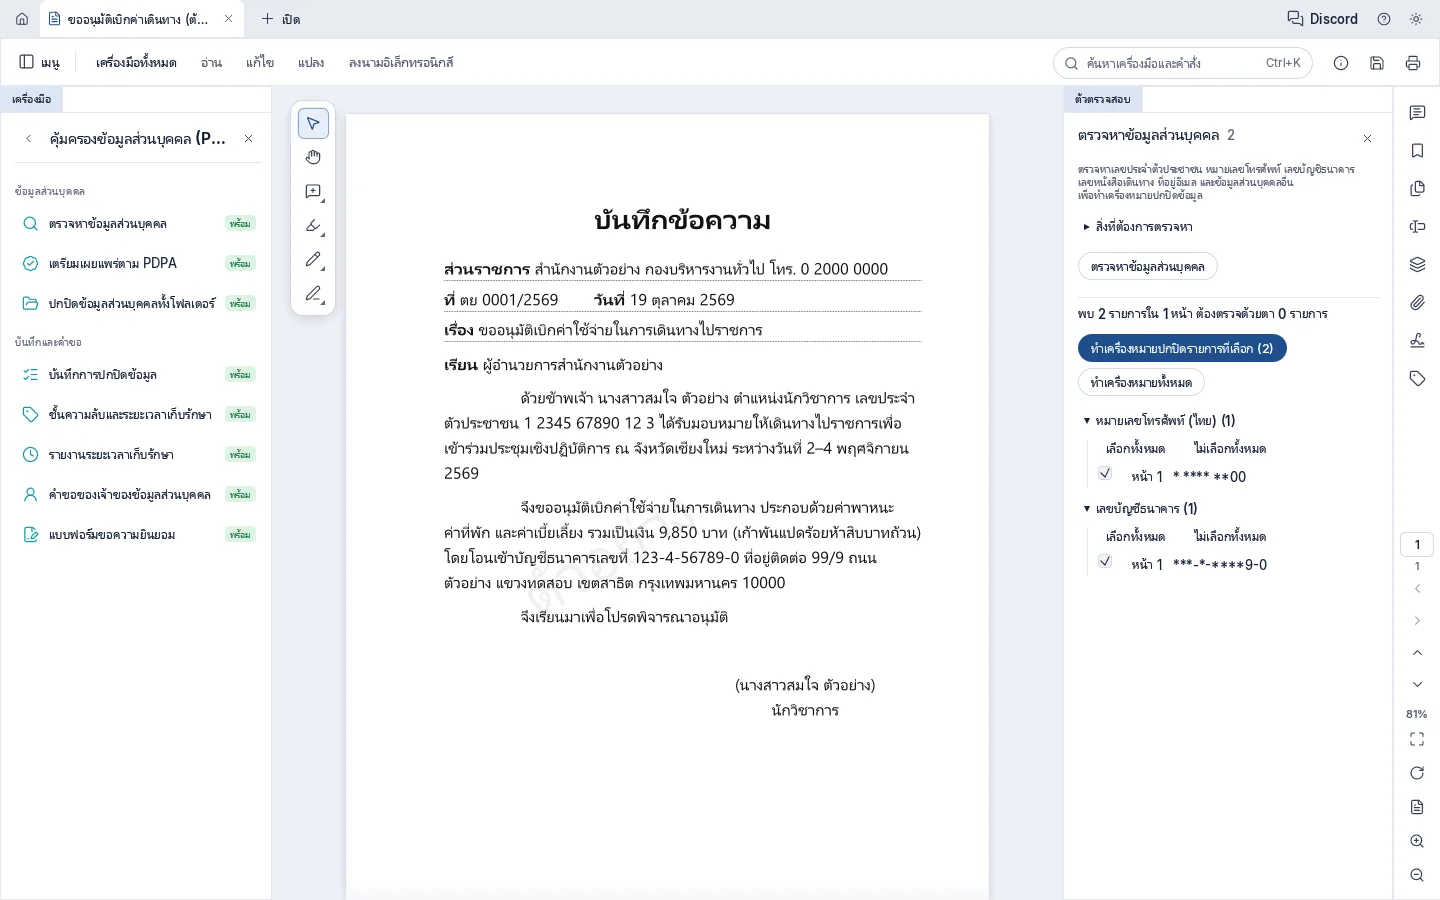
ARAK เปิดบันทึกข้อความ แผงด้านขวาแสดงผลตรวจหาข้อมูลส่วนบุคคล พบหมายเลขโทรศัพท์และเลขบัญชีธนาคาร พร้อมปุ่มทำเครื่องหมายปกปิดรายการที่เลือก
ผลตรวจหาข้อมูลส่วนบุคคลในบันทึกข้อความตัวอย่าง ตัวเลขถูกซ่อนบางส่วนในรายการ และผู้ใช้เลือกเองว่าจะปกปิดรายการใด ข้อมูลในเอกสารเป็นข้อมูลสมมติ
  • ประมวลผลในเครื่องไม่อัปโหลดไฟล์ ไม่มีบัญชีผู้ใช้ ไม่เก็บสถิติการใช้งาน
  • OCR ภาษาไทยติดตั้ง Tesseract มาพร้อมโปรแกรม อ่านหน้าสแกนได้
  • รองรับงาน PDPAเครื่องมือสำหรับมาตรา 19, 30, 33, 37 และ 39
  • ติดตั้งระดับผู้ใช้ไม่ต้องใช้สิทธิ์ผู้ดูแลระบบ

01 / DOCUMENT PROTECTION

หา ปกปิด แล้วตรวจซ้ำ ก่อนเอกสารออกจากมือ

โปรแกรมหาเลขบัตรประชาชน เบอร์โทร เลขบัญชี เลขหนังสือเดินทาง และอีเมล ทั้งในข้อความและในหน้าสแกน แล้วลบข้อมูลออกจากไฟล์จริง ไม่ใช่แค่วางแถบดำทับ

  1. ปกปิดแบบลบจริงข้อความ รูปภาพ และพื้นที่บางส่วนของภาพสแกนใต้แถบปกปิดถูกลบออก
  2. เตรียมเผยแพร่ในขั้นตอนเดียวปกปิด ตรวจซ้ำ ลบข้อมูลที่ซ่อนอยู่ แล้วบันทึกเป็นไฟล์ใหม่
  3. ทำทั้งโฟลเดอร์นับก่อน มาร์กเพื่อตรวจ หรือปกปิดทุกไฟล์ พร้อมรายงาน CSV
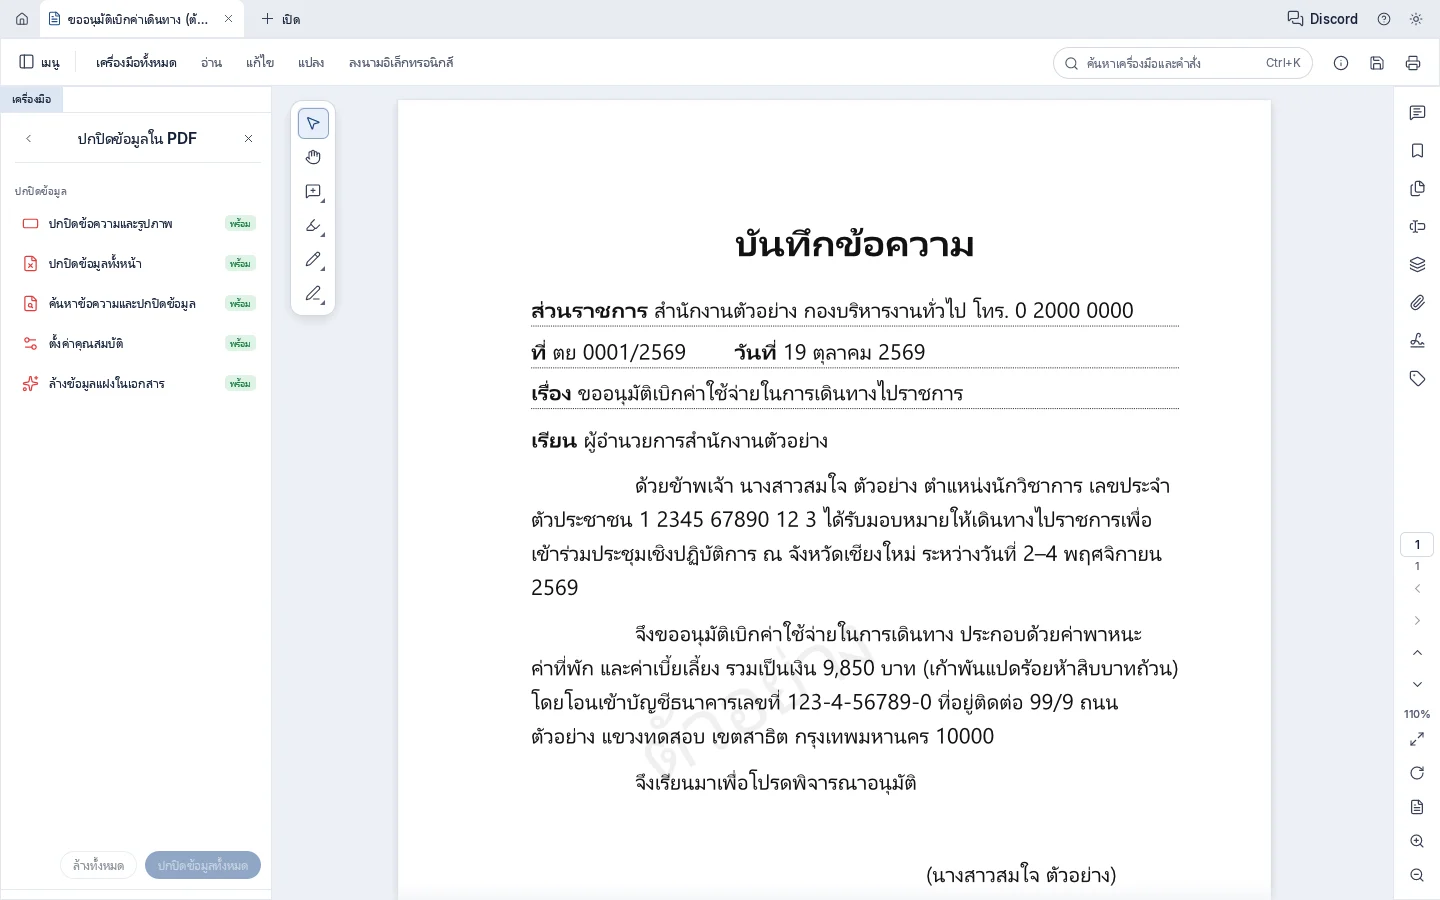
แผงปกปิดข้อมูลใน ไฟล์เอกสาร มีตัวเลือกปกปิดข้อความและรูปภาพ ปกปิดทั้งหน้า และค้นหาแล้วปกปิด
ปกปิดข้อมูลใน ไฟล์เอกสาร เลือกพื้นที่ ค้นหาคำ หรือปกปิดทั้งหน้า ถ้าตรวจซ้ำแล้วยังอ่านข้อความใต้แถบได้ โปรแกรมจะไม่บันทึกไฟล์
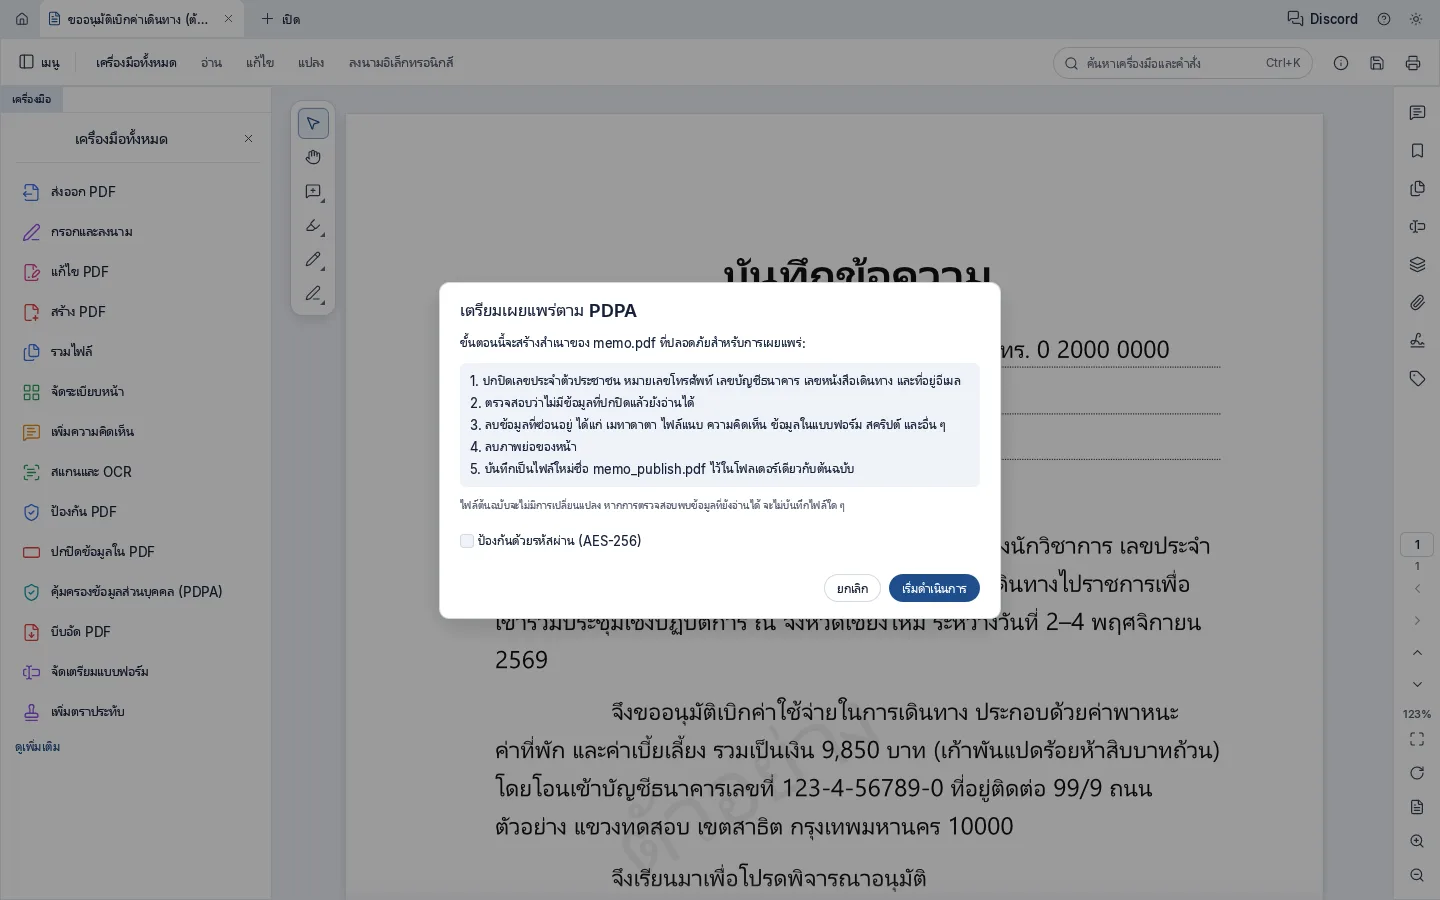
หน้าต่างเตรียมเผยแพร่ตาม PDPA แสดงห้าขั้นตอน และตัวเลือกป้องกันด้วยรหัสผ่าน AES-256
เตรียมเผยแพร่ตาม PDPA ไฟล์ต้นฉบับไม่ถูกแก้ไข สำเนาที่ได้บันทึกไว้ข้างกัน และเลือกเข้ารหัส AES-256 ได้ในขั้นตอนเดียวกัน
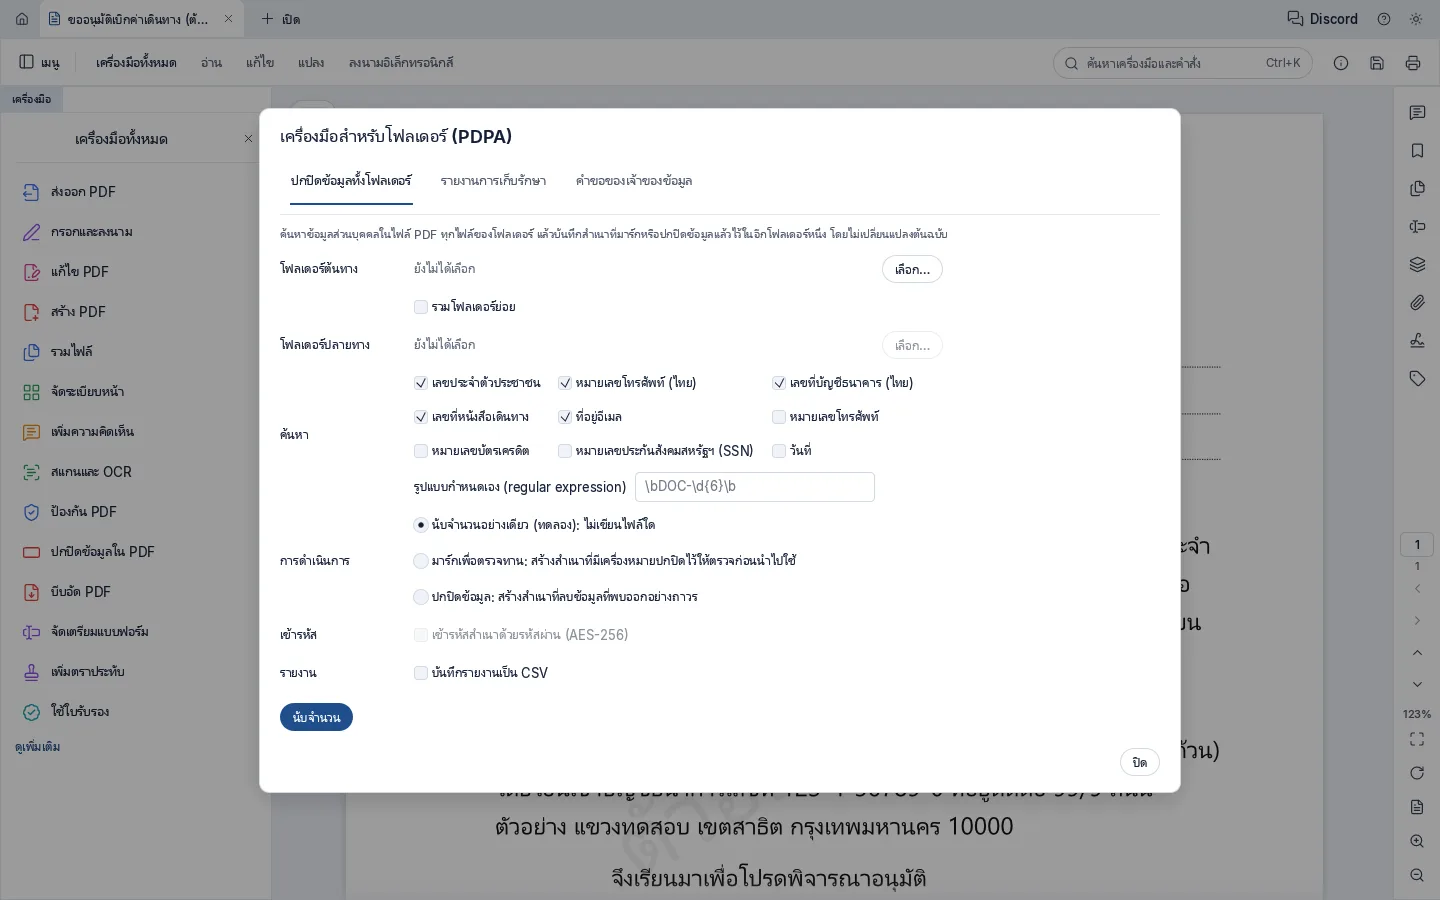
เครื่องมือปกปิดข้อมูลทั้งโฟลเดอร์ เลือกโฟลเดอร์ต้นทางและปลายทาง ประเภทข้อมูลที่ต้องค้นหา รูปแบบที่กำหนดเอง และการดำเนินการ
ปกปิดข้อมูลทั้งโฟลเดอร์ เพิ่มรูปแบบเฉพาะของหน่วยงานด้วย regular expression ได้ และผลลัพธ์ทั้งหมดเขียนลงอีกโฟลเดอร์หนึ่ง

02 / PDPA WORKSPACE

หลักฐานสำหรับผู้ตรวจ และงานของเจ้าหน้าที่คุ้มครองข้อมูล

ทุกการปกปิด การเข้ารหัส และการสแกน ถูกบันทึกไว้ในเครื่องโดยเก็บเฉพาะประเภทและจำนวน ไม่เก็บค่าข้อมูลที่ถูกปกปิด

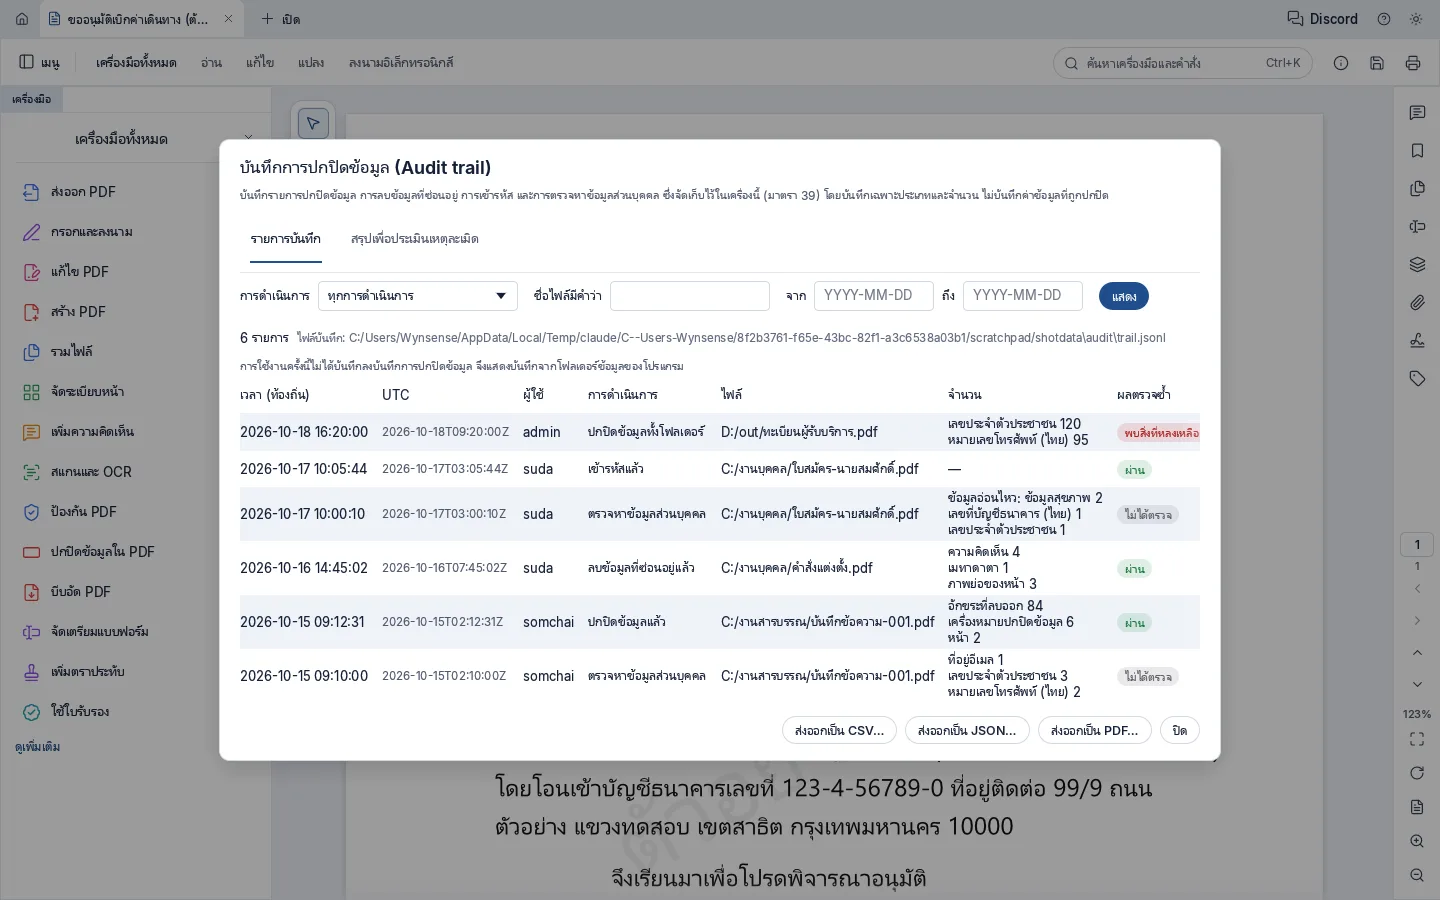
  1. บันทึกการปกปิดข้อมูลค้นตามผู้ใช้ ไฟล์ และช่วงวันที่ ส่งออกเป็น CSV, JSON หรือ ไฟล์เอกสาร
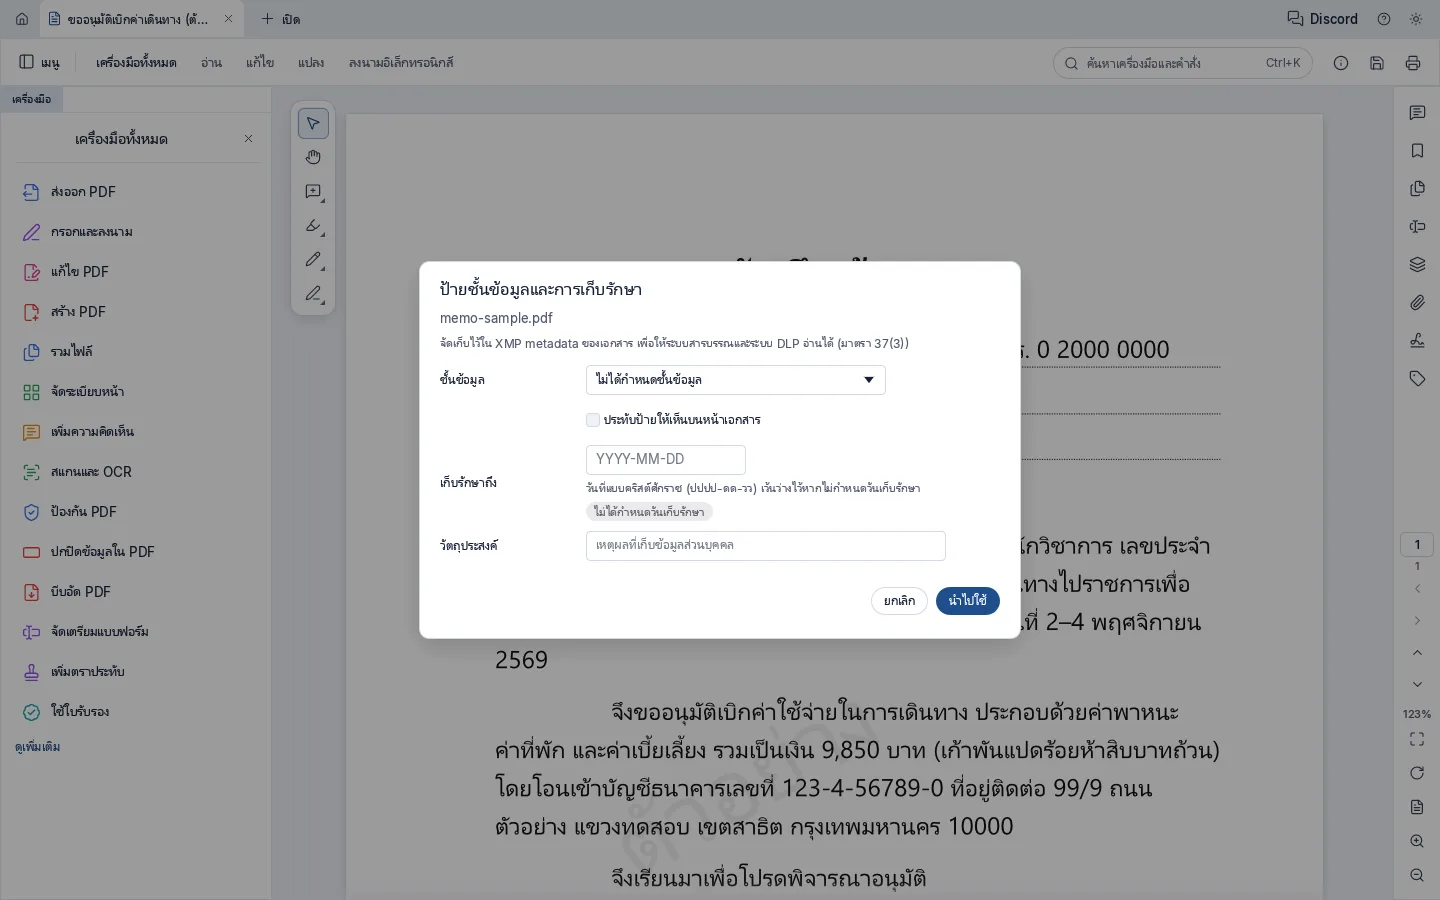
  2. ชั้นข้อมูลและวันเก็บรักษาเขียนลง XMP ให้ระบบสารบรรณและ DLP อ่านได้
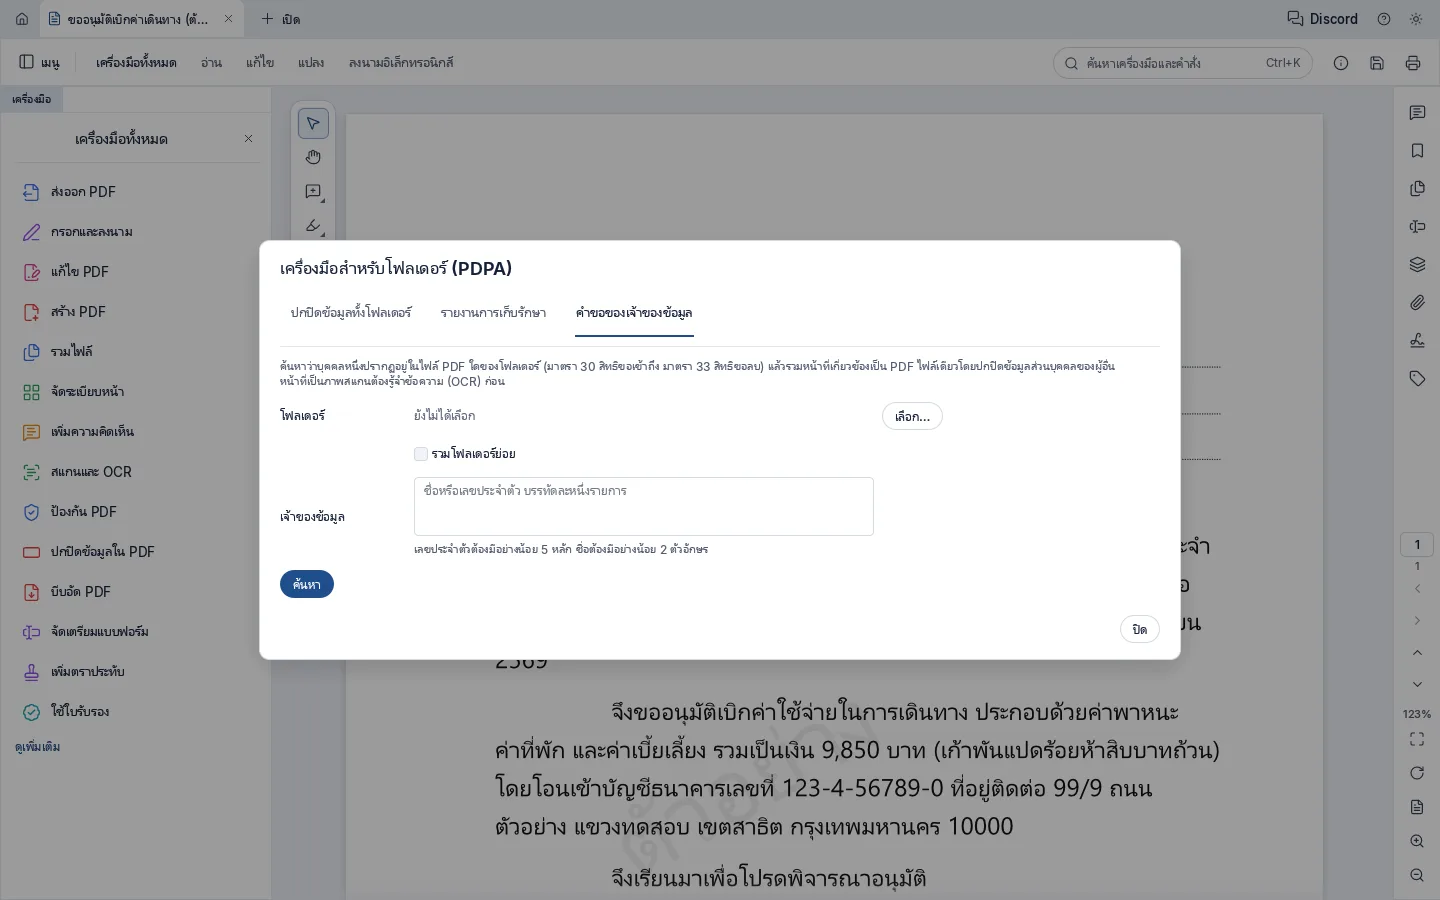
  3. คำขอของเจ้าของข้อมูลค้นหาบุคคลในทุกไฟล์ของโฟลเดอร์ แล้วรวมหน้าที่เกี่ยวข้อง
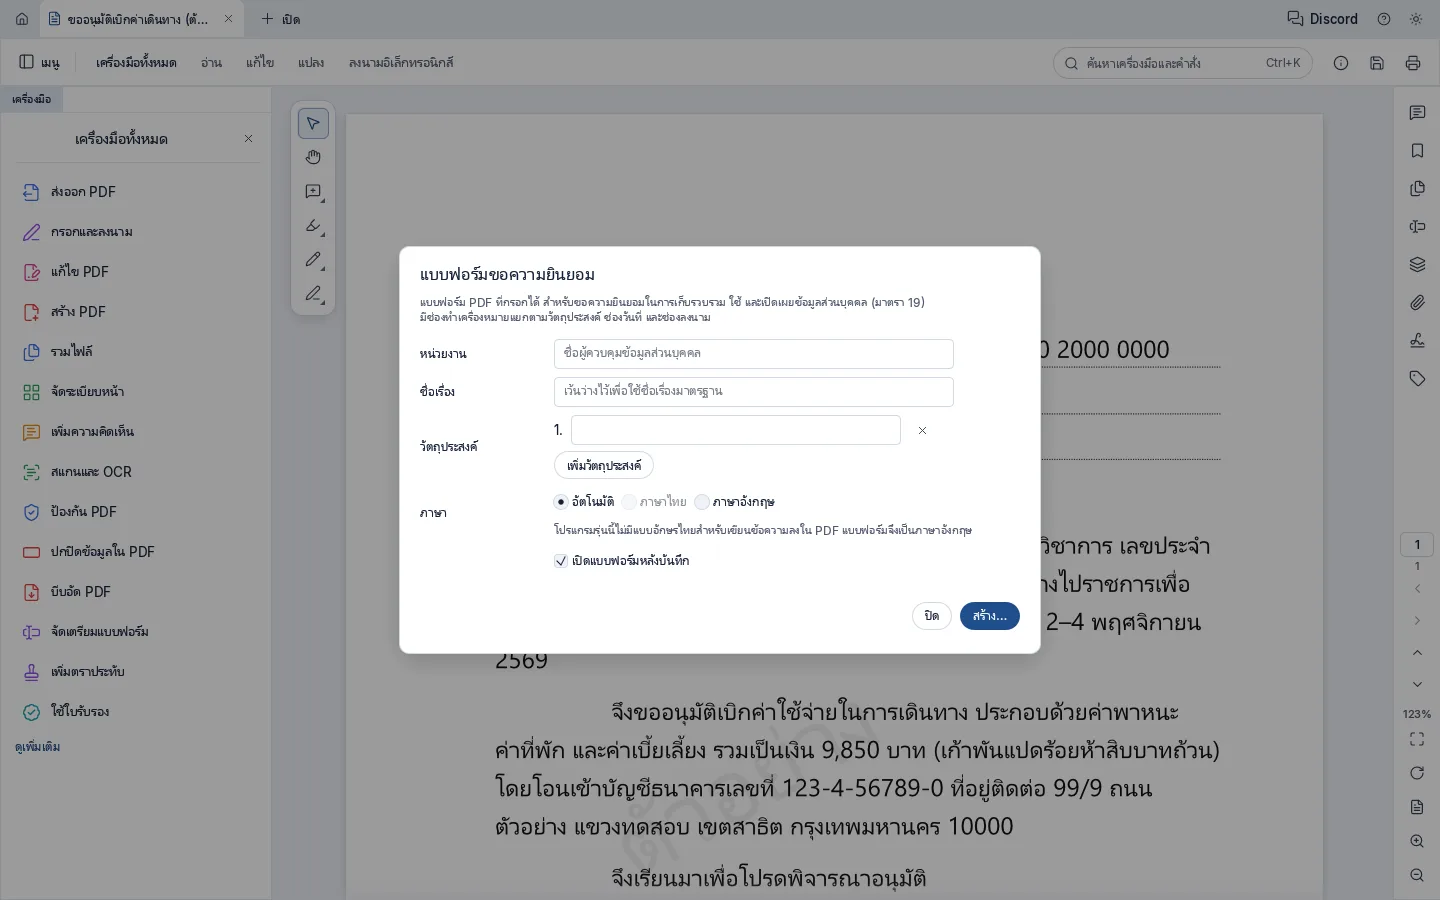
  4. แบบฟอร์มขอความยินยอมสร้าง ไฟล์เอกสาร ที่กรอกได้ แยกช่องตามวัตถุประสงค์
หน้าต่างบันทึกการปกปิดข้อมูล ตารางรายการตามเวลา ผู้ใช้ การดำเนินการ ไฟล์ จำนวนตามประเภท และผลตรวจซ้ำ
บันทึกการปกปิดข้อมูล แต่ละรายการบอกว่าพบข้อมูลประเภทใดกี่รายการ และผลตรวจซ้ำผ่านหรือไม่ แท็บสรุปช่วยประเมินเหตุละเมิด
หน้าต่างป้ายชั้นข้อมูลและการเก็บรักษา เลือกชั้นข้อมูล ประทับป้ายบนหน้าเอกสาร วันเก็บรักษาถึง และวัตถุประสงค์
ป้ายชั้นข้อมูลและการเก็บรักษา ประทับป้ายบนหน้าเอกสารได้ และรายงานการเก็บรักษาแสดงไฟล์ที่เลยกำหนด
เครื่องมือคำขอของเจ้าของข้อมูล เลือกโฟลเดอร์ และใส่ชื่อหรือเลขประจำตัวของเจ้าของข้อมูล
คำขอของเจ้าของข้อมูล สำหรับสิทธิขอเข้าถึงและสิทธิขอลบ หน้าที่รวมได้จะปกปิดข้อมูลของบุคคลอื่นก่อน
หน้าต่างสร้างแบบฟอร์มขอความยินยอม ใส่หน่วยงาน ชื่อเรื่อง วัตถุประสงค์ และภาษา
แบบฟอร์มขอความยินยอม มีช่องทำเครื่องหมายแยกตามวัตถุประสงค์ ช่องวันที่ และช่องลงนาม

03 / เครื่องมือไฟล์เอกสาร

งาน ไฟล์เอกสาร ประจำวัน ในโปรแกรมเดียวกัน

เจ้าหน้าที่ไม่ต้องสลับไปใช้เว็บแปลงไฟล์หรือโปรแกรมอื่น เมนูทั้งหมดเป็นภาษาไทย และคลิกขวาที่ไฟล์เอกสาร เพื่อเปิดได้ทันที

  1. กรอกแบบฟอร์มและเซ็นชื่อแม้เป็นแบบฟอร์มที่สแกนมา
  2. ลงนามดิจิทัลด้วยใบรับรองประทับเวลา และตรวจสอบลายมือชื่อในไฟล์
  3. ป้องกันด้วยรหัสผ่านก่อนส่งทางอีเมล
  4. จัดหน้า รวม และบีบอัดให้แนบเข้าระบบสารบรรณได้
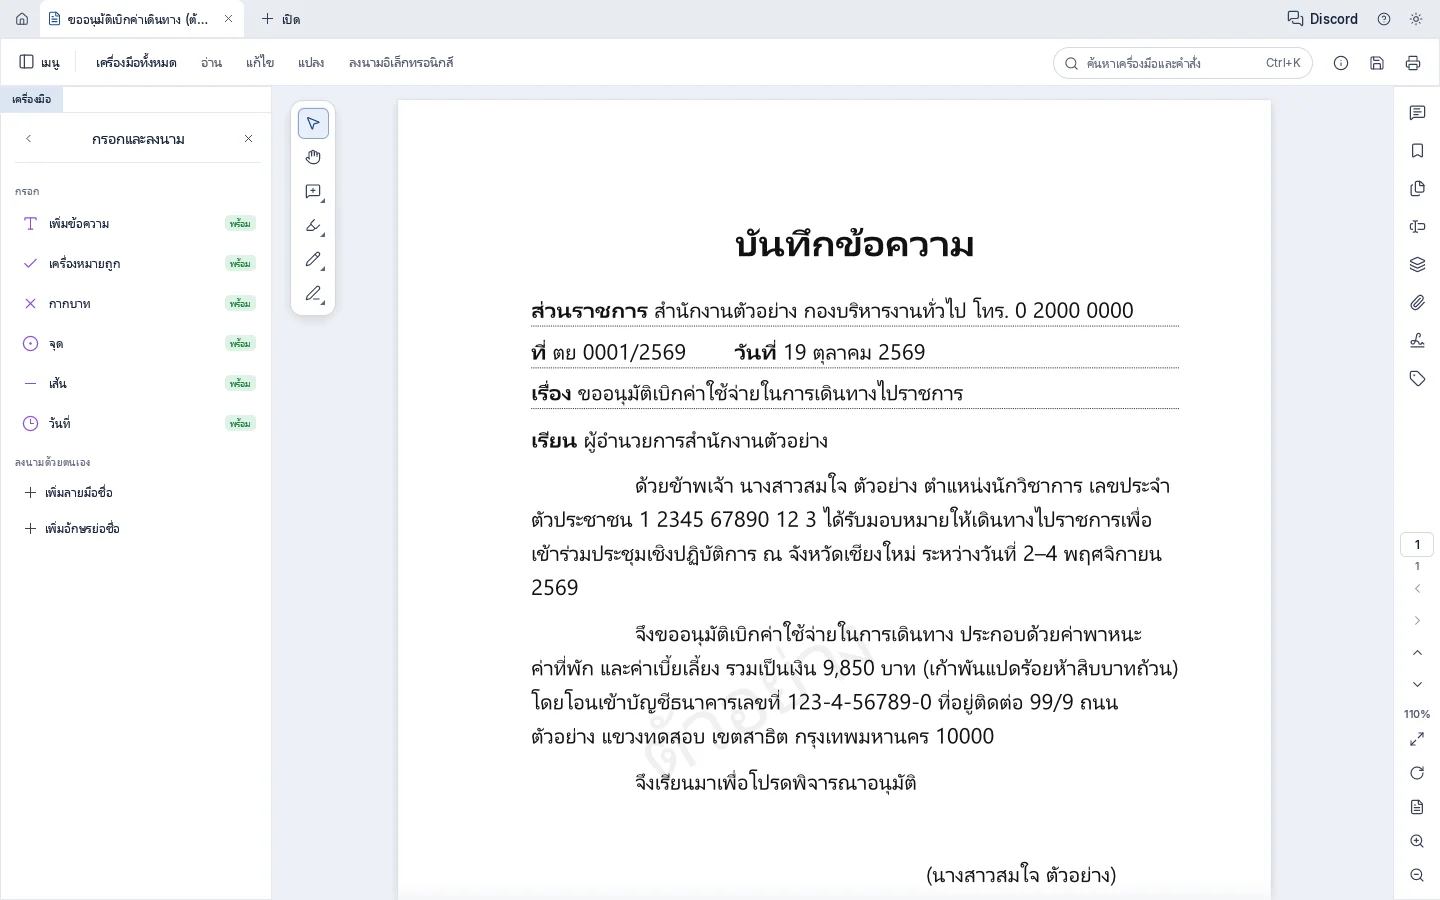
แผงกรอกและลงนาม มีเครื่องมือข้อความ เครื่องหมายถูก กากบาท จุด วันที่ และลายมือชื่อ
กรอกและลงนาม ข้อความ เครื่องหมายถูก วันที่ และลายมือชื่อที่บันทึกไว้
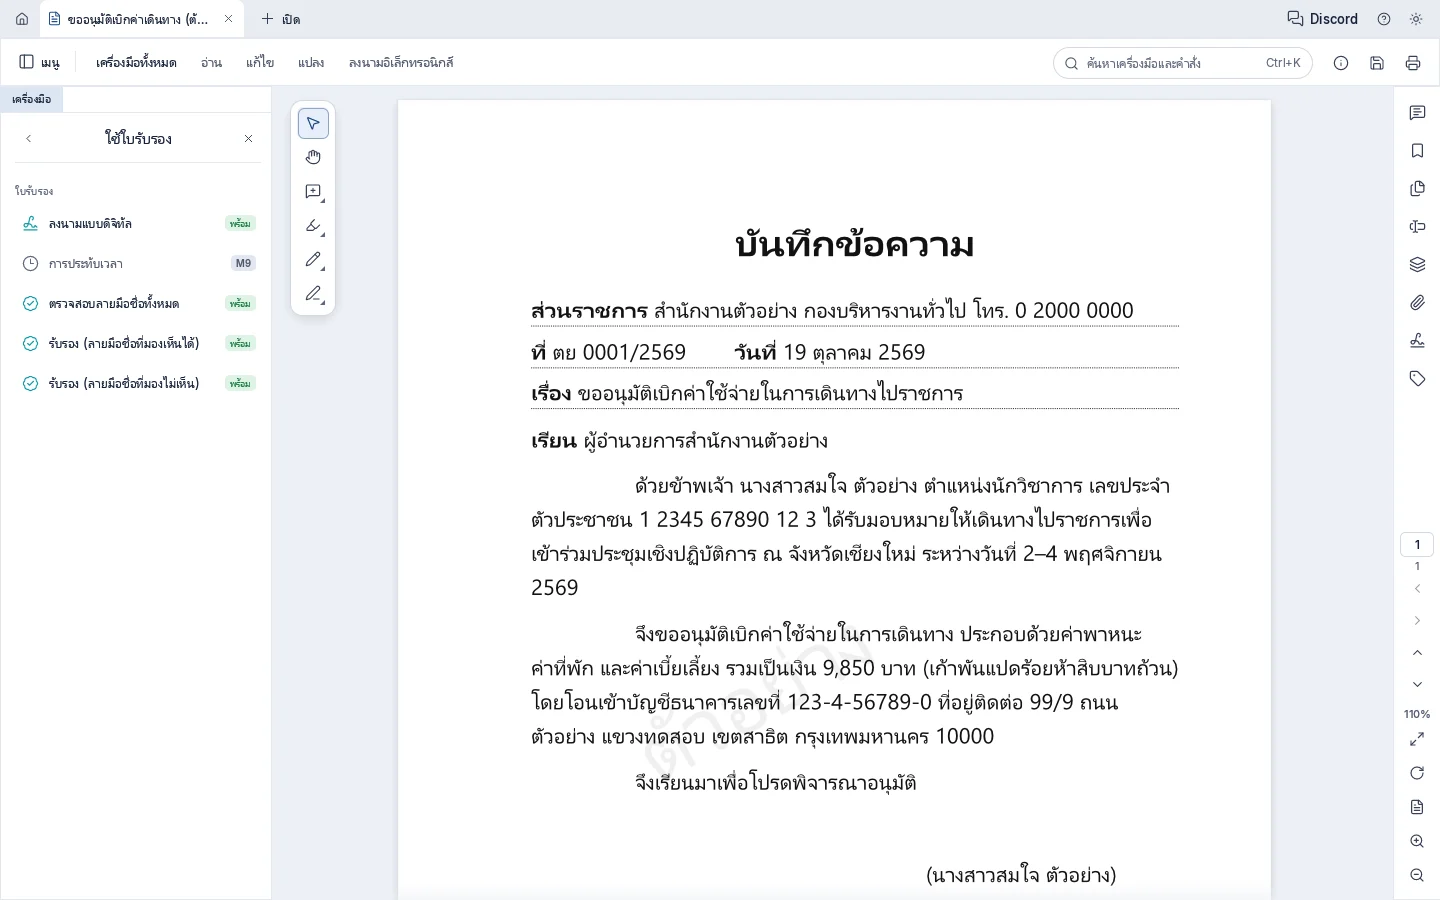
แผงใช้ใบรับรอง มีตัวเลือกลงนามแบบดิจิทัล การประทับเวลา และตรวจสอบลายมือชื่อ
ใช้ใบรับรอง ตรวจได้ว่าเอกสารที่ได้รับถูกแก้ไขหลังลงนามหรือไม่
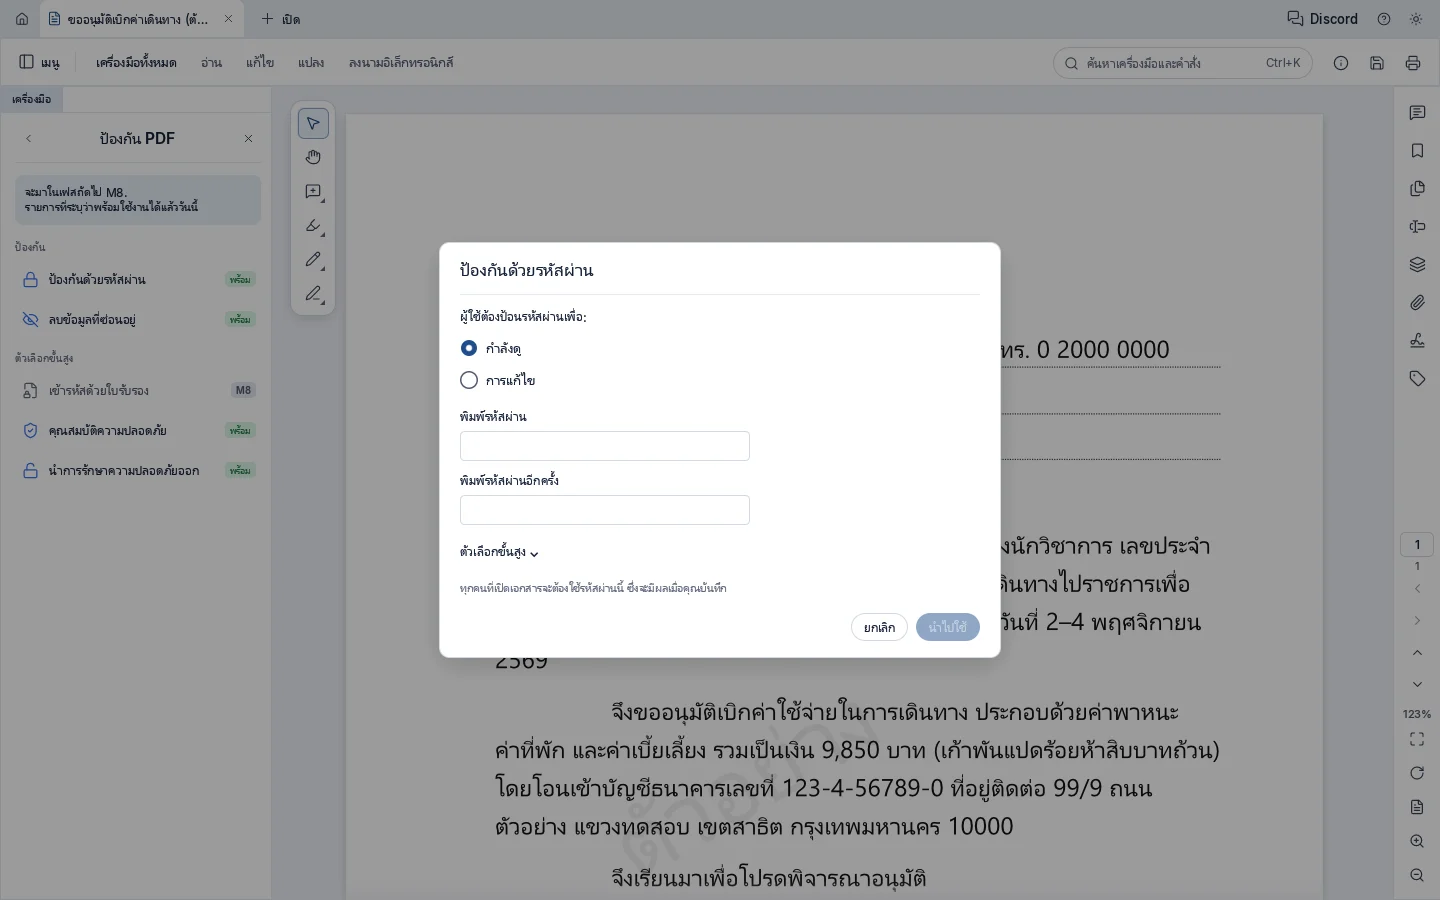
หน้าต่างป้องกันด้วยรหัสผ่าน ตั้งรหัสผ่านสำหรับเปิดไฟล์
ป้องกัน ไฟล์เอกสาร รหัสผ่านสำหรับเปิดไฟล์ และลบข้อมูลที่ซ่อนอยู่ เช่น ข้อมูลผู้สร้างไฟล์
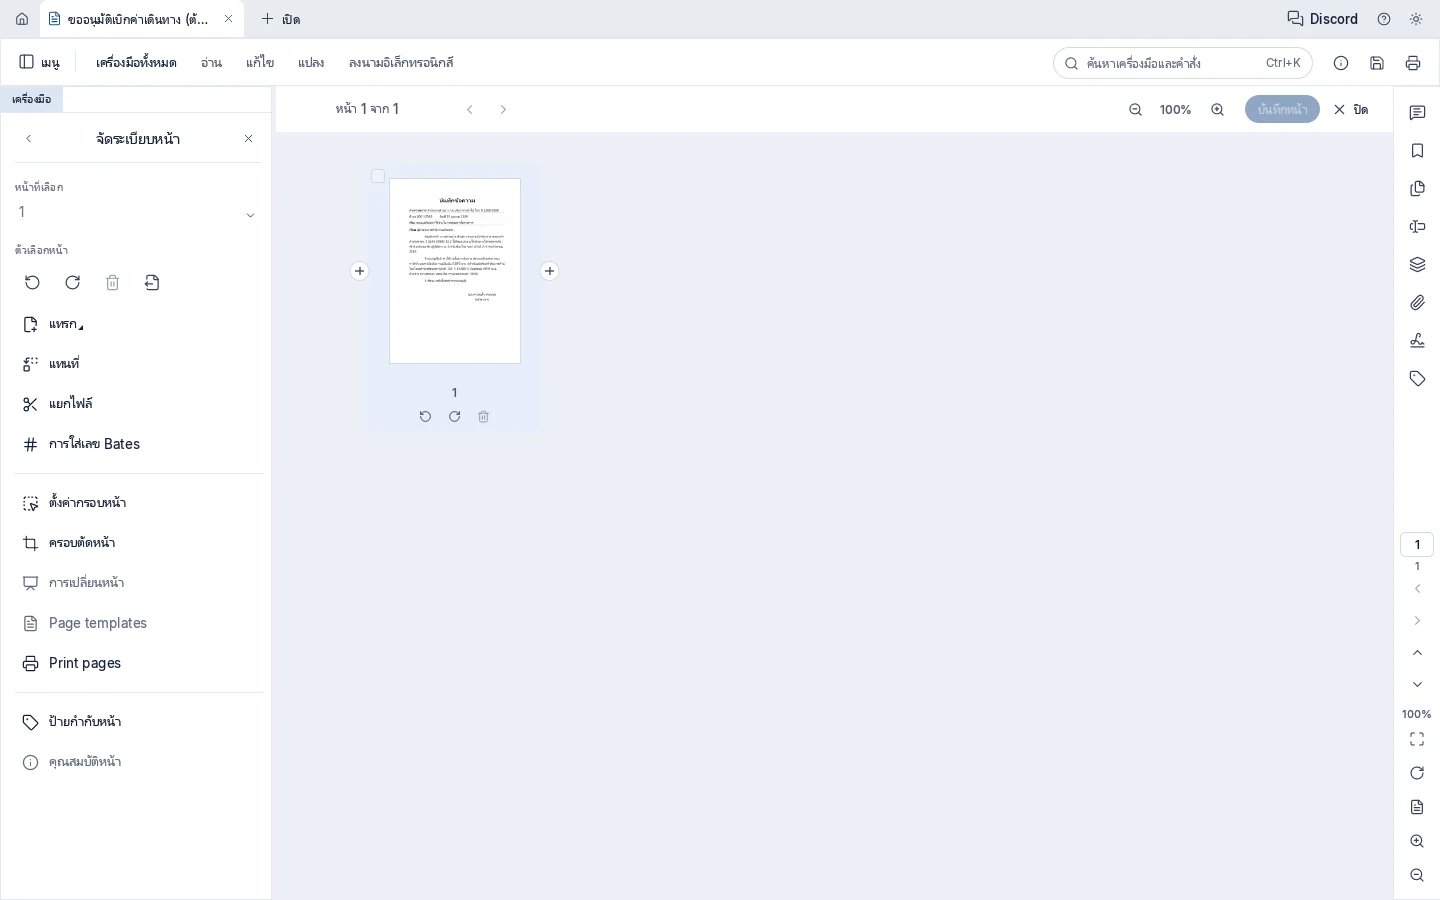
หน้าจัดระเบียบหน้า แสดงภาพย่อของแต่ละหน้าเพื่อเรียง หมุน และลบ
จัดระเบียบหน้า เรียง หมุน ลบ รวม และแยกไฟล์ แล้วบีบอัดก่อนส่ง

DIGITAL PROVENANCE · C2PA

Trusted Document — เอกสารที่มีที่มาให้ตรวจสอบ

ARAK Trusted Document เพิ่มความสามารถ Digital Provenance และ C2PA เพื่อสร้าง Trusted Document เชื่อมงานปกป้องข้อมูลเข้ากับข้อมูลที่มาและหลักฐานดิจิทัลของเอกสาร

Digital Provenance คืออะไร

ข้อมูลที่อธิบายแหล่งที่มาและประวัติของไฟล์เอกสาร เช่น การสร้างหรือการแก้ไขที่ถูกบันทึกไว้ ช่วยให้ผู้รับมีบริบทประกอบการตัดสินใจว่าจะเชื่อถือและนำเอกสารไปใช้อย่างไร

C2PA และ Content Credentials

C2PA เป็นมาตรฐานเปิดสำหรับข้อมูลที่มาและความแท้ของเนื้อหาดิจิทัล โดย Content Credentials ใช้ข้อมูลที่ลงลายมือชื่อดิจิทัลและผูกกับเนื้อหา เพื่อให้ตรวจสอบความสมบูรณ์ของข้อมูลที่มาและตรวจพบการเปลี่ยนแปลงที่กระทบหลักฐานนั้นได้

จากการปกป้องข้อมูล สู่เอกสารที่ตรวจสอบที่มาได้

  1. ปกป้องข้อมูลก่อนเผยแพร่ใช้เครื่องมือตรวจหา ปกปิด และจัดการข้อมูลสำคัญตามลักษณะงาน
  2. สร้าง Trusted Documentใช้ Digital Provenance และ C2PA เพื่อเพิ่มข้อมูลที่มาและหลักฐานดิจิทัลให้เอกสาร
  3. ส่งต่อพร้อมบริบทความน่าเชื่อถือให้ผู้รับใช้ข้อมูลที่มาและผลตรวจสอบหลักฐานประกอบการพิจารณาเอกสาร
การอ่านผลตรวจสอบ

หลักฐาน C2PA ช่วยตรวจสอบความเชื่อมโยงและความสมบูรณ์ของข้อมูลที่มากับเนื้อหา ความน่าเชื่อถือขึ้นอยู่กับผู้ลงนาม ใบรับรอง ข้อมูลที่บันทึก และเครื่องมือตรวจสอบ ไม่ใช่การรับรองว่าข้อความทุกอย่างในเอกสารเป็นข้อเท็จจริง หรือว่ามีการบันทึกประวัติทั้งหมดก่อนหน้า

อ่านมาตรฐาน C2PA / Content Credentials ↗

เส้นทางของเอกสาร ไม่ออกนอกเครื่อง

ทั้งการสแกน OCR การปกปิด และการบันทึก ทำบนเครื่องของผู้ใช้ โปรแกรมเชื่อมต่ออินเทอร์เน็ตเฉพาะเมื่อผู้ใช้กดตรวจหาเวอร์ชันใหม่เอง และฝ่าย IT ปิดเมนูนี้ได้

  1. ไฟล์ต้นฉบับเปิดจากเครื่องหรือไดรฟ์ของหน่วยงาน และไม่ถูกเขียนทับ
  2. ตรวจหาในเครื่องรูปแบบข้อมูลไทย และ OCR สำหรับหน้าสแกน
  3. ผู้ใช้ตรวจผลสแกนเป็นข้อเสนอ ผู้ใช้เลือกก่อนลบจริง
  4. ปกปิดและตรวจซ้ำถ้ายังพบข้อมูลที่อ่านได้ จะหยุดและไม่บันทึก
  5. ไฟล์ใหม่และบันทึกสำเนาที่ปลอดภัย และบันทึกที่เก็บแค่ประเภทกับจำนวน

หลักการที่ใช้กับทุกเครื่องมือ

ทำในเครื่องเท่านั้น
ไม่มีบริการภายนอก ไม่มีบัญชีผู้ใช้ และไม่ส่งสถิติการใช้งาน
ไม่เขียนทับต้นฉบับ
ผลการปกปิดบันทึกเป็นไฟล์ใหม่เสมอ ต้นฉบับยังอยู่ให้ตรวจสอบย้อนหลัง
ให้คนตรวจก่อนลบ
การสแกนอัตโนมัติเสนอรายการ ผู้ใช้ยืนยันก่อนลบข้อมูลออกจากไฟล์
ล้มเหลวแบบปลอดภัย
รูปภาพที่ถอดรหัสไม่ได้ถูกลบทั้งภาพ และไฟล์ที่ตรวจซ้ำไม่ผ่านจะไม่ถูกบันทึก
บันทึกโดยไม่เก็บค่าข้อมูล
บันทึกการปกปิดเก็บแค่ประเภทและจำนวน จึงไม่กลายเป็นแหล่งข้อมูลรั่วเสียเอง

เครื่องมือตามมาตราของ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล

ใช้ประกอบงานของเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) และผู้ดูแลเอกสารในหน่วยงาน

มาตราเรื่องเครื่องมือในโปรแกรม
ม.19การขอความยินยอมแบบฟอร์มขอความยินยอมที่กรอกได้ แยกตามวัตถุประสงค์ พร้อมช่องลงนามและวันที่
ม.30สิทธิขอเข้าถึงข้อมูลค้นหาบุคคลในทุกไฟล์ของโฟลเดอร์ รวมหน้าที่เกี่ยวข้อง และปกปิดข้อมูลของผู้อื่น
ม.33สิทธิขอลบข้อมูลรายการไฟล์และหน้าที่พบข้อมูลของผู้ร้องขอ เป็นจุดตั้งต้นของการลบ
ม.37(1)มาตรการรักษาความมั่นคงปลอดภัยปกปิดแบบลบจริง ลบข้อมูลที่ซ่อนอยู่ และเข้ารหัส AES-256
ม.37(3)ลบเมื่อพ้นระยะเวลาเก็บรักษาวันครบกำหนดเก็บรักษาใน XMP และรายงานไฟล์ที่เลยกำหนด
ม.37(4)แจ้งเหตุละเมิดสรุปจากบันทึกว่าไฟล์มีข้อมูลประเภทใดและจำนวนเท่าใด ใช้ประกอบการประเมิน
ม.39บันทึกรายการบันทึกการปกปิด การเข้ารหัส และการสแกน ส่งออกเป็น CSV, JSON หรือ ไฟล์เอกสาร

โปรแกรมเป็นเครื่องมือช่วยปฏิบัติงาน การตีความข้อกฎหมายและการตัดสินใจยังเป็นหน้าที่ของหน่วยงานและเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล

สำหรับฝ่าย IT

ติดตั้งได้ทั้งแบบรายผู้ใช้และทั้งเครื่อง กำหนดนโยบายกลางได้ด้วยไฟล์เดียว และสั่งงานเป็นชุดผ่านบรรทัดคำสั่ง

  • ติดตั้งโดยไม่ต้องใช้สิทธิ์ผู้ดูแลระบบค่าเริ่มต้นติดตั้งใน %LOCALAPPDATA%\Programs หรือเลือกติดตั้งสำหรับผู้ใช้ทุกคนใน Program Files
  • นโยบายของหน่วยงานวางไฟล์ policy.toml ไว้ที่ %ProgramData%\ARAK\ ผู้ใช้ทั่วไปอ่านได้อย่างเดียว
  • ไม่ต้องตั้งเซิร์ฟเวอร์ไม่เปิดพอร์ต ไม่มีบริการเบื้องหลัง และทำงานได้บนเครื่องที่ไม่มีอินเทอร์เน็ต
  • ตรวจสอบได้ซอร์สโค้ดเปิด และไฟล์ติดตั้งมีค่า SHA-256 ให้ตรวจก่อนแจกจ่าย
นโยบายของหน่วยงาน%ProgramData%\ARAK\policy.toml
# ทุกสำเนาที่บันทึกต้องลบข้อมูลที่ซ่อนอยู่ก่อน
require_sanitize_on_save_as = true
# ไฟล์ที่พบข้อมูลส่วนบุคคลบันทึกได้เฉพาะแบบเข้ารหัส
require_encrypt_when_pii = true
# ซ่อนเมนูตรวจหาเวอร์ชันใหม่
disable_update_check = true

# รูปแบบข้อมูลเฉพาะของหน่วยงาน
[[patterns]]
name  = "doc_no"
regex = '\bDOC-\d{6}\b'
ปกปิดทั้งโฟลเดอร์จากบรรทัดคำสั่งpdfcraft-cli
pdfcraft-cli redact --patterns th_id,th_phone,th_bank \
  --in D:\outgoing --out D:\outgoing-safe \
  --apply --report report.csv
# รายงาน CSV มีจำนวนตามประเภท ไม่มีค่าข้อมูล

คำถามที่พบบ่อย

เอกสารถูกส่งไปที่ใดหรือไม่

ไม่ ทุกเครื่องมือทำงานในเครื่อง ไม่มีการอัปโหลดไฟล์ ไม่มีบัญชีผู้ใช้ และไม่ส่งสถิติการใช้งาน โปรแกรมเชื่อมต่ออินเทอร์เน็ตเฉพาะเมื่อผู้ใช้กดตรวจหาเวอร์ชันใหม่ ซึ่งฝ่าย IT ปิดได้ด้วย policy.toml

อ่านภาษาไทยจากเอกสารสแกนได้ไหม

ได้ ตัวติดตั้งมีตัวเลือกติดตั้ง Tesseract OCR ภาษาไทย (เปิดไว้เป็นค่าเริ่มต้น) หลังสั่ง OCR แล้วจะค้นหา คัดลอก และตรวจหาข้อมูลส่วนบุคคลในหน้าสแกนได้ ความแม่นยำขึ้นกับคุณภาพการสแกน และตารางอาจอ่านได้ไม่ครบ

ตรวจหาข้อมูลอะไรได้บ้าง

เลขประจำตัวประชาชน (ตรวจเลขตรวจสอบด้วย) หมายเลขโทรศัพท์ เลขบัญชีธนาคาร เลขหนังสือเดินทาง อีเมล หมายเลขบัตรเครดิต และวันที่ หน่วยงานเพิ่มรูปแบบของตนเองได้ด้วย regular expression

ใช้กับ Mac หรือ Linux ได้ไหม

รุ่นที่แจกตอนนี้มีเฉพาะ Windows 10 และ 11 แบบ 64 บิต

ติดตั้งได้ในไม่กี่นาที

ไฟล์ติดตั้งไฟล์เดียว หน้าติดตั้งเป็นภาษาไทย ไม่ต้องลงทะเบียน

arak-trusted-document-0.9.0-windows-x64-setup.exe · 57 MB
SHA-256 e2c35ea3c57ce1fd4bc6299704bae503938a3b7df65e40254493e1e7fcc4d0f5

ระบบปฏิบัติการ
Windows 10 และ 11 แบบ 64 บิต
สิทธิ์ที่ต้องใช้
ผู้ใช้ทั่วไป (เลือกติดตั้งทั้งเครื่องได้)
OCR ภาษาไทย
รวมอยู่ในตัวติดตั้ง เลือกไม่ติดตั้งได้
ภาษาหน้าจอ
ไทย และอีก 23 ภาษา
อินเทอร์เน็ต
ไม่จำเป็น
สัญญาอนุญาต
MIT หรือ Apache-2.0
กลับไปด้านบน ↑

LET’S TALK ABOUT YOUR DOCUMENTS

ติดต่อฝ่ายขาย

นำ ARAK Trusted Document มาใช้กับองค์กรของคุณ
พูดคุยเรื่องการใช้งาน ขอข้อมูลสำหรับจัดซื้อ หรือนัดสาธิตผลิตภัณฑ์

เลือกติดต่อทีมงานผ่านโทรศัพท์หรืออีเมลด้านล่าง